
Regole di traffico
Consenti o blocca il traffico dell’ufficio per sottorete sorgente, destinazione, protocollo e porta.
Configurazione delle regole
Le regole di traffico controllano le connessioni IPv4 inoltrate da una singola interconnessione. Il salvataggio interrompe brevemente le connessioni e azzera i contatori correnti. L’attività registrata rimane entro i limiti di conservazione.
- Apri Private Connect e seleziona Open dashboard per l’ufficio.
- Seleziona Traffic policies.
- Seleziona Add traffic rule.
- Inserisci Rule name.
- Inserisci le sottoreti di origine e destinazione oppure lascia i campi vuoti per tutti gli indirizzi.
- Scegli Protocol e, per TCP o UDP, l’eventuale Destination port.
- Scegli Traffic action.
- Ordina le regole con Move rule up o Move rule down.
- Scegli Unmatched traffic.
- Seleziona Save interconnect.
Un’interconnessione supporta fino a 128 regole di traffico. Unmatched traffic è impostato inizialmente su Allow. Se scegli Block, devi creare regole di autorizzazione esplicite per le connessioni necessarie all’ufficio.
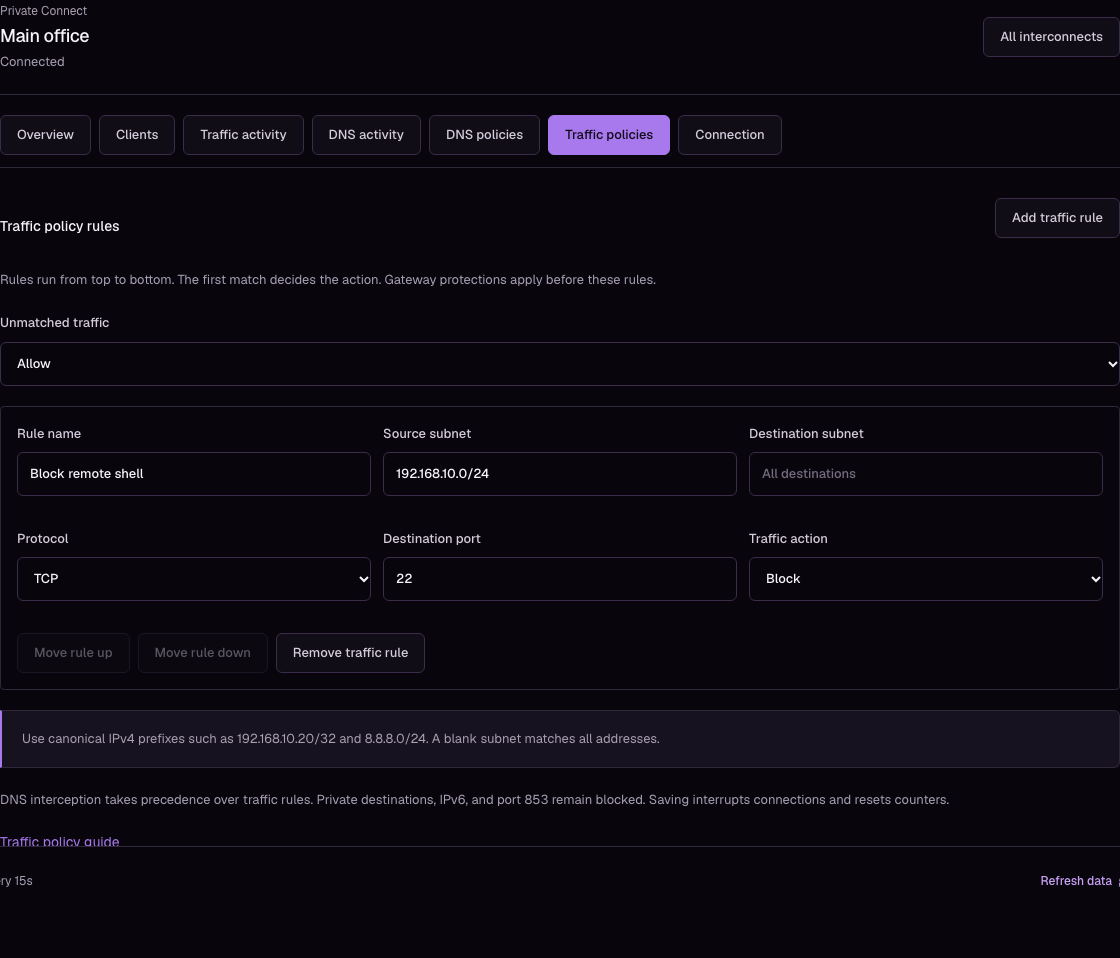
Campi delle regole
| Campo | Uso |
|---|---|
| Source subnet | Seleziona i client con un prefisso IPv4 canonico, come 192.168.10.0/24. Usa 192.168.10.20/32 per un solo client. Il prefisso deve rimanere negli indirizzi assegnati all’ufficio. |
| Destination subnet | Seleziona un prefisso IPv4 remoto, come 8.8.8.0/24, oppure un indirizzo singolo con /32. |
| Protocol | Scegli ANY, TCP, UDP o ICMP. |
| Destination port | Seleziona una porta TCP o UDP da 1 a 65.535. Lascia vuoto per tutte le porte. |
| Traffic action | Consenti o blocca il traffico corrispondente. |
Ordine delle regole
Le regole vengono valutate dall’alto verso il basso. La prima corrispondenza decide l’azione. Se nessuna regola corrisponde, si applica Unmatched traffic.
Ad esempio, consenti prima la porta TCP 443 da 192.168.10.20/32 verso un servizio necessario, poi blocca il resto del traffico TCP sulla porta 443. L’eccezione deve rimanere sopra la regola di blocco più ampia. Usa l’intervallo IP effettivo della destinazione: queste regole non confrontano nomi di siti o percorsi URL. Usa le regole DNS per le risposte ai domini.
Protezioni del gateway
La verifica degli indirizzi sorgente e le restrizioni integrate del gateway precedono le regole personalizzate. Destinazioni private e riservate, inoltro IPv6 e porta TCP o UDP 853 rimangono bloccati. Una regola di autorizzazione non può disattivare queste protezioni.
Anche l’intercettazione DNS sulla porta 53 ha precedenza: le richieste vengono gestite da DNS policies, persino se una regola di traffico bloccherebbe l’inoltro al resolver originale. Il traffico di ritorno è limitato alle connessioni stabilite o correlate. Le regole non aprono accessi in ingresso non richiesti.
Verifica delle regole
Genera una connessione di prova da un dispositivo dell’ufficio che corrisponde alla regola. Apri Traffic activity, inserisci il suo Source IP e filtra per Policy action. Controlla destinazione, porta, azione e identificatore della regola. Un blocco registra il tentativo; un’autorizzazione non garantisce che il server remoto o un altro firewall lo abbiano accettato.
DNS over HTTPS può condividere le normali destinazioni HTTPS. Bloccare gli IP dei resolver conosciuti aiuta a controllare servizi specifici, ma un controllo completo richiede anche impostazioni sul router e sui dispositivi.
Consulta visibilità e limiti dell’attività prima di usare i log per un’analisi.