
Provider di identità
Condividi codici email, Google, GitHub e il tuo servizio di identità tra i siti dell’account.
I provider di identità appartengono all’account. Configura un provider una sola volta e assegnalo alle applicazioni di qualsiasi sito dello stesso account. Ogni applicazione mantiene le proprie regole di accesso e sessioni.
Configurazione
- Torna alla navigazione dell’account.
- Apri Identity providers.
- Seleziona Add identity provider.
- Seleziona il tipo di provider.
- Inserisci le credenziali, se richieste.
- Registra gli indirizzi di callback visualizzati per gli hostname che useranno questo provider.
- Seleziona Save identity providers.
- Apri il sito, poi Zero Trust > Applications.
- Assegna il provider a un’applicazione.
- Seleziona Save Zero Trust.
Salvare i provider termina le sessioni delle applicazioni dell’account quando l’aggiornamento entra in vigore. I visitatori devono accedere di nuovo.
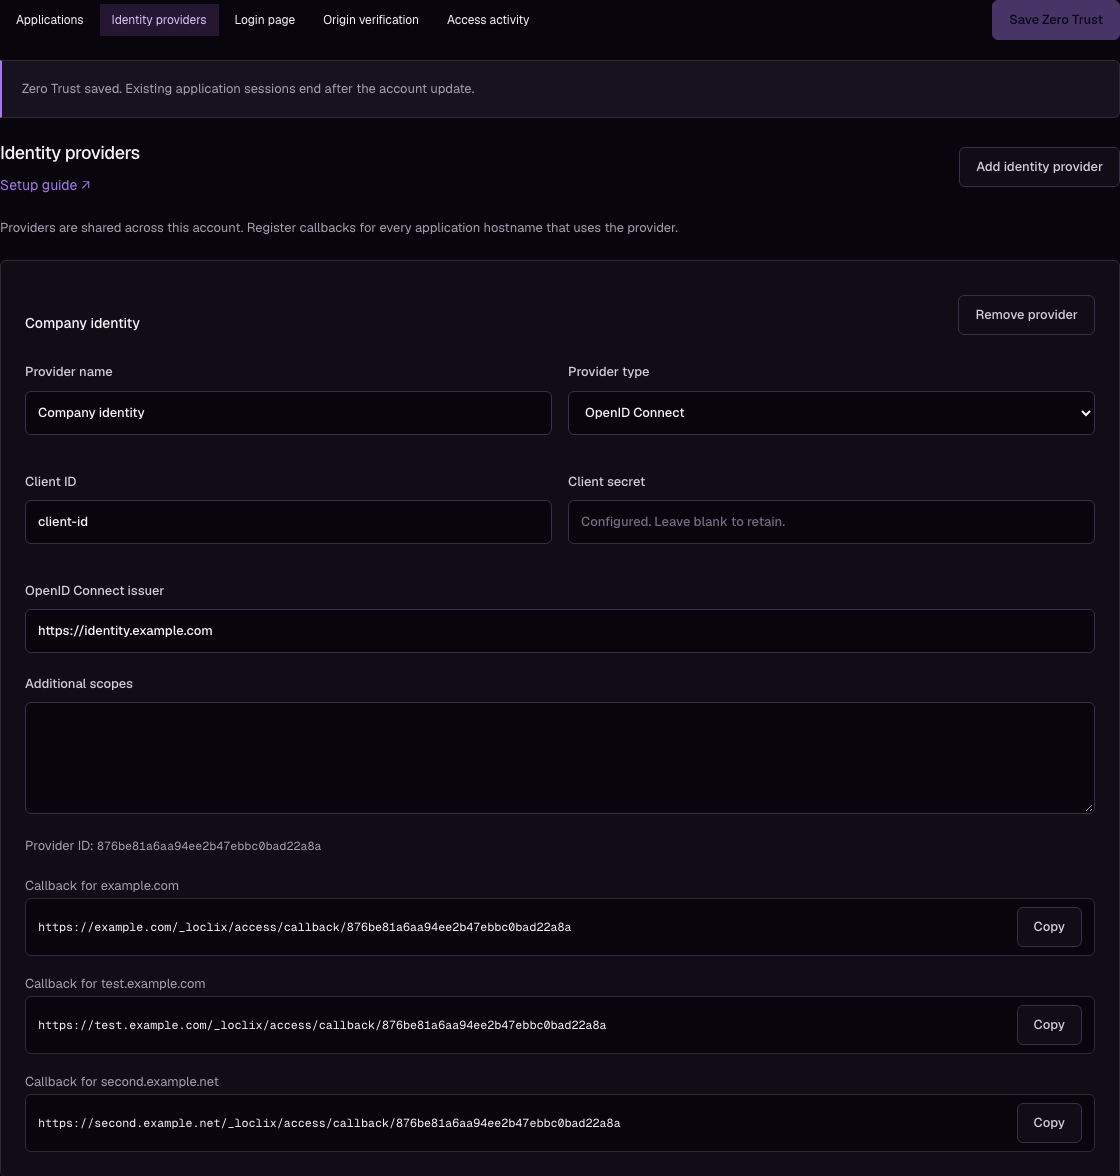
L’esempio mostra la dashboard in inglese con dati fittizi. Le credenziali restano nascoste.
I codici email usano il servizio di posta Loclix e non richiedono credenziali del provider.
Scelta del provider
| Tipo | Configurazione richiesta |
|---|---|
| ID client web OAuth e segreto | |
| GitHub | ID client e segreto di un’app OAuth |
| OpenID Connect | Issuer HTTPS, ID client e segreto |
| OAuth 2.0 | Endpoint HTTPS di autorizzazione, token e identità; credenziali client |
Consulta la configurazione del client web Google o la registrazione delle app OAuth GitHub. Le app OAuth GitHub supportano fino a 10 URL di callback. Se ne servono altri, crea un provider nell’account e una registrazione dell’app separati.
Indirizzi di callback
Copia il callback esatto mostrato nell’editor. Registra ogni hostname applicativo che usa il provider, inclusi gli alias necessari. I callback restano sul relativo hostname. Condividere le credenziali non crea un callback comune né una sessione tra siti diversi.
L’editor elenca i callback di tutti i siti dell’account. Registra solo gli hostname alle cui applicazioni assegni il provider.
Modifiche e rimozione
Un account supporta fino a 16 provider. Gli ID dei provider assegnati alle applicazioni devono esistere nel catalogo dello stesso account. Prima di eliminare un provider, rimuovilo dalle selezioni e dalle regole basate sul subject di tutte le applicazioni. Il salvataggio fallisce se un’applicazione lo usa ancora.
Un segreto vuoto conserva il valore salvato solo se identità del provider, ID client ed endpoint delle credenziali non cambiano. Inserisci un nuovo segreto quando modifichi questi valori.
Provider già configurati sui siti
I provider esistenti passano al catalogo dell’account con le assegnazioni alle applicazioni e le regole basate sul subject. Le voci identiche con lo stesso ID vengono condivise. Le voci diverse con lo stesso ID ricevono ID separati. Leggi l’avviso e registra i nuovi callback prima di provare l’accesso. L’accesso tramite un provider con ID modificato fallisce finché il provider non accetta il nuovo URL di callback. La migrazione termina le sessioni quando l’aggiornamento entra in vigore. Per salvare i provider, usa ora Save identity providers.
Se il catalogo complessivo supera 16 provider, la configurazione si interrompe con un avviso. Contatta l’assistenza prima di proseguire.
Provider personalizzati
OpenID Connect usa discovery e token di identità firmati. OAuth personalizzato richiede un endpoint di identità autenticato e il supporto PKCE S256. Consulta il contratto dei provider prima di collegare un servizio personalizzato.