
Team
Consulta utenti Zero Trust, profili, accessi e attività delle applicazioni.
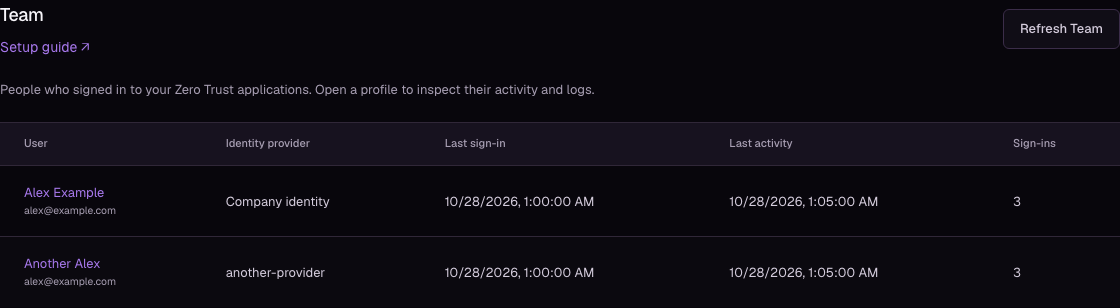
Zero Trust > Team elenca le persone con un accesso riuscito registrato alle applicazioni dell’account. Sono i visitatori delle applicazioni, distinti dagli utenti che amministrano la dashboard Loclix. Ogni profilo usa il provider di identità e l’ID immutabile dell’account presso quel provider. Gli account di provider diversi restano separati anche quando condividono l’indirizzo email.
Elenco del team
- Apri Zero Trust > Team.
- Controlla utente, provider, ultimo accesso, ultima attività e numero di accessi.
- Seleziona il nome di un utente per aprire il suo profilo.
Seleziona Refresh Team per aggiornare l’attività. Usa Load more members quando sono disponibili altri utenti. I soli tentativi falliti o non verificati non creano un profilo.
Profili degli utenti
Il profilo mostra provider, ID immutabile, eventuale email verificata, primo e ultimo accesso e numero di eventi registrati. Il nome proviene dal provider; in sua assenza viene mostrata l’email oppure l’ID dell’account.
Activity and logs mostra decisioni di accesso, richieste autenticate, esiti delle richieste e disconnessioni attribuibili a quell’identità nei siti attuali dell’account. Ogni riga mostra applicazione, sito, motivo dell’evento, percorso, stato ed eventuali indirizzo IP e ID della richiesta.
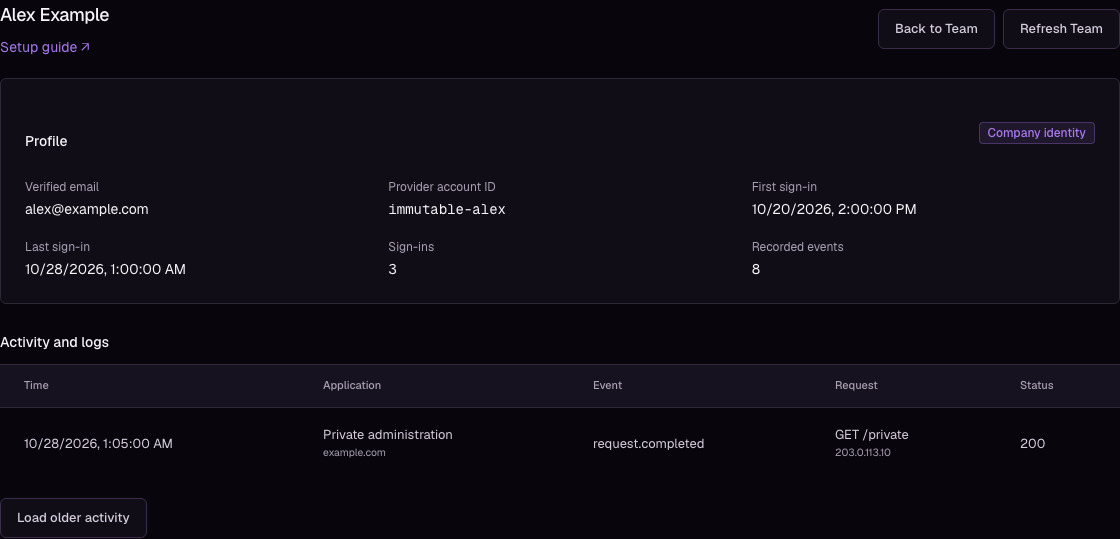
Seleziona Load older activity per aggiungere eventi precedenti mantenendo le righe attuali. Back to Team torna all’elenco. Gli utenti della dashboard autorizzati per l’account possono riaprire l’URL del profilo.
Attività registrata
La prima apertura di Team indicizza la cronologia degli accessi conservata. Durante l’elaborazione compare Indexing retained sign-in activity e i profili si aggiornano automaticamente. Se il caricamento fallisce, seleziona Retry Team.
Il numero di accessi include le autorizzazioni registrate tramite un provider e il riutilizzo di una sessione dell’account. Non rappresenta persone distinte o visualizzazioni di pagina. Il conteggio dell’attività include eventi con identità verificata, indipendenti dalle analisi campionate delle richieste.
Nel profilo compaiono solo gli eventi attribuiti all’account verificato del provider. I tentativi con email non verificata e gli eventi privi di identità restano in Access activity. Gli eventi storici sono disponibili finché vengono conservati. I profili non concedono accesso: usa regole e liste di email per gestire i permessi.